
この記事でわかること
- ISO認証とは何か、取得するとどのようなメリットがあるのか
- ISO認証取得までの流れと各ステップで行うこと
- マネジメントシステムの構築や運用で必要となる文書・記録の例
- 審査員が確認するポイントや実際の質問例
- ISO認証取得までにかかる期間の目安
- ISO認証取得を成功させるためのポイント
「取引先からISO認証取得を勧められた」
「入札や新規取引でISOが必要と言われた」
「ISOという言葉は知っているが、何をするのかわからない」
このような悩みを抱えている企業担当者の方は少なくありません。
ISO認証は、企業の品質管理や情報管理、環境活動などが一定の国際基準を満たしていることを第三者機関が証明する仕組みです。
しかし、初めて取得を検討する企業にとっては、「何から始めればいい?」「どれくらい期間がかかる?」「審査では何を見られる?」といった疑問があるでしょう。
本記事では、ISO認証取得までの流れを初心者向けにわかりやすく解説します。
目次[非表示]
- 1.ISO認証とは?
- 2.ISO認証を取得するメリット
- 3.ISO認証取得までの10ステップ
- 3.1.認証取得の目的を明確にする (1~2週間)
- 3.2.認証機関を選定する (1~2週間)
- 3.3.現状分析(ギャップ診断) (1~2週間)
- 3.4.マネジメントシステムを構築する (1~4か月)
- 3.5.マネジメントシステムを実際に運用する (3~6か月)
- 3.6.内部監査を実施する (1~2週間)
- 3.7.マネジメントレビューを実施する (1週間程度)
- 3.8.初回審査―第1段階(ステージ1)審査 (審査申込後2~3か月)
- 3.9.初回審査―第2段階(ステージ2)審査 (第1段階審査後1~2か月)
- 3.10.認証登録 (第2段階審査後1か月程度)
- 4.認証取得後も審査は毎年続く
- 5.ISO認証審査では何を見られる?
- 5.1.審査員が特に重視するポイント
- 5.2.審査で確認される事項
- 5.3.審査員からはどのような質問をされる?
- 6.ISO認証取得を成功させるポイント
- 7.ISO認証取得に関するよくあるご質問
- 8.ISO認証取得の流れを理解し、自社に合った取り組みを進めよう
ISO認証とは?
ISOとは、International Organization for Standardization(国際標準化機構)が定める国際規格です。
企業活動において一定のルールや仕組みを構築し、継続的に運用できていることを第三者機関が審査し、認証します。
代表的な規格には以下があります。
規格 | 内容 | 一言でいうと |
ISO9001 | 品質マネジメントシステム | 良い製品・サービスを継続的に提供するための基準 |
ISO14001 | 環境マネジメントシステム | 環境に配慮した企業活動を行うための基準 |
ISO/IEC27001 | 情報セキュリティマネジメントシステム | 会社の情報・情報資産を守るための基準 |
ISO認証を取得するメリット
ISO認証は、取引先からの要求への対応だけではなく、企業経営や組織運営にもさまざまなメリットをもたらします。
ここでは、規格を問わず多くの企業に共通する主なメリット6点について、以下で詳しく見ていきます。
ISO認証を取得するメリット
- 対外的な信頼性を向上できる
- 取引機会の拡大につながる
- 業務の標準化・効率化につながる
- リスク管理を強化できる
- 継続的な改善の仕組みが定着する
- 従業員の意識向上につながる
対外的な信頼性を向上できる
ISO認証は、企業が国際規格に基づいたマネジメントシステムを構築・運用していることを第三者機関が証明する制度です。
認証を取得することで、顧客、取引先、金融機関、行政機関などに対し、自社の管理体制や組織運営の信頼性を示すことができます。
特に新規取引先を開拓する際には、自社の品質管理体制や情報セキュリティ対策などを客観的に証明する材料として役立ちます。
取引機会の拡大につながる
企業によっては、取引先の選定条件としてISO認証取得を求めている場合があります。
例えば、これらのような場合はISO認証取得が応募要件や加点要素となることがあります。
大手企業との取引
- 官公庁や自治体の入札
- サプライチェーンへの参入
- 情報セキュリティが重視される案件
認証取得によって、これまで参加できなかった商談や案件への挑戦が可能になることがあります。
業務の標準化・効率化につながる
ISO認証取得に向けてマネジメントシステムを構築する過程では、業務の進め方やルールを整理します。
その結果、特定の担当者しか分からない業務を減らし、組織として安定した業務運営を目指すことができます。
具体的には、下記のような効果が期待できます。
業務の属人化防止
- 手順の標準化
- 引継ぎの容易化
- ミスや手戻りの削減
リスク管理を強化できる
ISOでは、事業活動におけるリスクや課題を洗い出し、適切に管理することが求められます。
例えば、品質不良・情報漏えい・環境事故・労働災害などのリスクを事前に把握し、対策を講じることで、問題発生の可能性や影響を低減できます。
継続的な改善の仕組みが定着する
ISOではPDCAサイクルに基づく継続的改善を重視しています。
PDCAサイクルとは、Plan(計画)→Do(実行)→Check(評価)→Act(改善)を繰り返しながら、業務や仕組みを継続的に改善していく考え方です。
定期的な内部監査やマネジメントレビューを通じて、現状の課題を把握する→改善策を実施する→効果を確認するというサイクルが組織に定着しやすくなります。
従業員の意識向上につながる
ISOの運用では、全社員が品質や環境、情報セキュリティ、労働安全衛生などについて共通認識を持つことが重要です。
教育や内部監査を通じて、品質意識やセキュリティ意識やコンプライアンス意識の向上につながり、組織全体のレベルアップが期待できます。
ISO認証取得の本来の目的は登録証を取得することではありません。
自社の課題解決や事業成長につながるマネジメントシステムを構築・運用することが重要です。
認証取得は、その取り組みを第三者が客観的に証明する手段の一つといえるでしょう。
ISO認証取得までの10ステップ
ここからは、ISO認証取得までの一般的な流れを10ステップで解説します。
取得までの進め方や必要な期間は、取得する規格や組織の状況によって異なりますが、まずは全体の流れを把握しておくことで、認証取得までの道筋をイメージしやすくなります。
また、認証取得までの期間は一律ではありません。
すでに業務ルールや文書管理の仕組みが整備されている組織では比較的短期間で取得できる場合があります。
一方で、これからマネジメントシステムを構築する場合や、複数規格・複数拠点を対象とする場合は、より長い準備期間が必要となることがあります。
STEP
01
認証取得の目的を明確にする (1~2週間)
まず行うべきことは、「なぜISOを取得するのか」を明確にすることです。
例えば、大手企業との取引拡大・入札参加・品質向上・情報漏えい対策などです。
目的によって、取得する規格や審査範囲、スケジュールが変わります。
STEP
02
認証機関を選定する (1~2週間)
ISO認証は認証機関による審査を受けて取得します。
認証機関によって、審査方針や費用、サポート体制が異なります。
価格だけで判断せず、長期的なパートナーとして選定することが重要です。
認証機関選定時の確認ポイント
対応規格
- 実績
- 費用
- 審査員の専門性
- 全国対応可否 など
STEP
03
現状分析(ギャップ診断) (1~2週間)
ISO規格の要求事項と現状の仕組みとの違いを確認します。
この分析によって、「何を整備すればよいか」が明確になります。
現状分析確認事項の例
- 業務手順は整理されているか
- 記録は残されているか など
STEP
04
マネジメントシステムを構築する (1~4か月)
ここが取得準備の中心となります。
ISOでは、文書を作ることが目的ではありません。
企業として継続的に運用できる管理の仕組みを構築することが重要です。
必要になる文書の例
■ ISO9001の場合
- 品質方針
- 品質目標
- 業務手順
- 記録様式
- 教育訓練記録
- 是正処置記録 など
■ ISO14001の場合
- 環境方針
- 環境目標
- 環境側面の評価結果
- 法規制等の管理に関する記録
- 廃棄物管理記録
- エネルギー使用量などの監視・測定記録
- 緊急事態対応に関する記録
- 内部監査記録 など
■ ISO/IEC27001の場合
- 情報セキュリティ方針
- 情報資産台帳
- リスクアセスメント結果
- リスク対応計画
- 適用宣言書
- アクセス権限管理記録
- 情報セキュリティ教育記録
- インシデント管理記録
- 内部監査記録 など
審査申し込みはこの段階で!
マネジメントシステムの構築がある程度進み、認証取得のスケジュールが見えてきた段階で審査申し込みを行うのが一般的です。
認証取得希望時期が決まっている場合は、希望する時期に審査を受けられるよう、早めに認証機関へ相談・申込しておくことをおすすめします。
STEP
05
マネジメントシステムを実際に運用する (3~6か月)
仕組みを作っただけではISO認証は取得できません。
必ず仕組みを運用したという実績が必要になります。
多くの企業では、3~6か月程度の運用実績を作ってから審査を受審します。
運用実施記録の例
教育を実施した記録
- 会議記録
- 業務報告書
- 点検記録 など
STEP
06
内部監査を実施する (1~2週間)
内部監査とは、「自社で自社をチェックする活動」です。
ISOの要求事項や社内ルールに沿って運用できているかを確認します。
監査では、
- 手順どおり実施されているか
- 記録が残されているか
- 改善点はないか
を確認します。
内部監査について詳しく知りたい方へ ―お役立ち記事のご紹介―

内部監査は、ISO認証取得前だけでなく、認証取得後の維持・改善にも重要な活動です。「何を確認すればよいのか」「どのような手順で進めるのか」「監査員にはどのようなスキルが必要なのか」など、内部監査の基礎を詳しく解説しています。
STEP
07
マネジメントレビューを実施する (1週間程度)
マネジメントレビューとは、経営層がマネジメントシステムの有効性を確認する活動です。
経営者が関与しているかどうかは、審査でも重要なポイントになります。
マネジメントレビューでの主な確認内容
品質目標の達成状況
- 顧客の声
- 内部監査結果
- 改善事項 など
STEP
08
初回審査―第1段階(ステージ1)審査 (審査申込後2~3か月)
第1段階(ステージ1)審査では、主に文書や仕組みの確認が行われます。
ここで指摘事項が出た場合は改善を行います。
第1段階(ステージ1)審査 確認内容の例
必要な文書が整備されているか
- 審査範囲は適切か
- 第2段階審査(ステージ2審査)に進める状態か など
STEP
09
初回審査―第2段階(ステージ2)審査 (第1段階審査後1~2か月)
第2段階(ステージ2)審査では、実際の運用状況を確認します。
確認されるのは、「作った仕組みを実際に運用できているか」です。
第2段階(ステージ2)審査 実施事項の例
現場担当者へのインタビュー
- 業務記録の確認
- 現場観察 など
STEP
10
認証登録 (第2段階審査後1か月程度)
審査結果に問題がなければ認証登録が決定します。
登録証が発行され、ホームページや名刺、提案資料などで認証取得をアピールできるようになります。

ISO認証取得の進め方でお悩みではありませんか?
「自社ではどのくらいの期間で取得できるのか」 「どの規格を取得すべきかわからない」 「現在の体制で取得できるのか知りたい」といったご質問がありましたら、お気軽にご相談ください。
認証機関の立場から、認証取得までの一般的な流れやスケジュールについてご案内いたします。
認証取得後も審査は毎年続く
初回審査は1回限りの審査で、ISO認証を登録していない状態から認証を取得する際に発生します。
しかし、ISO認証は取得して終わりではありません。
認証取得後は、3年間のサイクルで認証を維持していきます。
毎年の審査を通じて、不適合の早期発見でリスクを低減し、業務改善で効率化を促進するなど、組織の運営を継続的に改善することができます。
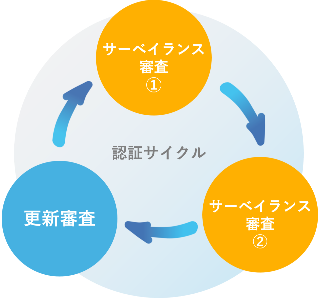
サーベイランス審査(定期審査、維持審査)
マネジメントシステムが継続的に維持・改善されているかについて確認します。
サーベイランス審査は、3年間の認証サイクルの1年目と2年目の2回実施します。
更新審査(再認証審査)
3年間の運用状況について、マネジメントシステムの適用規格の要求事項に対する適合性・有効性を確認します。
更新審査は、3年間の認証サイクルの3年目に実施します。
認証(登録証)を更新したら、再度3年間の認証サイクルが始まります。
ISO認証審査では何を見られる?
審査員が特に重視するポイント
ISO審査で確認されるのは、文書の出来栄えではありません。
審査員は、企業が構築したマネジメントシステムが実際の業務で運用され、有効に機能しているかを確認します。
そして、すべての規格に共通して、ISO認証審査では次の3点が特に重視されます。
ルールと実際の業務が一致しているか
ISO審査では、手順書や規程などの文書が整備されているかだけでなく、その内容が実際の業務で運用されているかを確認します。
例えば、手順書に「ダブルチェックを行う」と記載されていても、実際には実施されていなければ、マネジメントシステムが有効に機能しているとはいえません。
また、現場担当者へのヒアリングを通じて、業務手順やルールを理解しているかも確認されます。
そのため、審査では「文書に書かれていること」と「実際に行われていること」が一致していることが重要です。
必要な記録が残されているか
ISOでは、「実施したこと」を客観的に証明するための記録が重要視されます。
例えば、教育を実施した場合は教育記録、会議を実施した場合は議事録、内部監査を実施した場合は監査記録などが求められます。
記録が残されていなければ、実際に活動を実施していたとしても審査時に確認することができません。
そのため審査員は、活動が計画どおりに実施されているかだけでなく、その証拠となる記録が適切に作成・保管されているかを確認します。
継続的な改善が行われているか
ISOは認証を取得すること自体が目的ではなく、組織が継続的に成長し、改善を続けることを重視しています。
そのため審査では、発生した問題や課題を放置せず、原因を分析したうえで改善につなげているかが確認されます。
例えば、クレームや不適合が発生した際に再発防止策を実施しているか、内部監査で発見された課題に対して改善活動を行っているかなどが評価対象となります。
たとえ課題が見つかったとしても、それに対して適切な改善活動を実施していれば、マネジメントシステムが有効に機能していると判断されます。
審査で確認される事項
▼ ISO9001の例
- 品質方針や品質目標が定められているか
- 顧客要求事項を把握しているか
- 業務手順が明確になっているか
- 製品やサービスの品質を管理できているか
- 不適合やクレーム発生時に適切に対応しているか
- 改善活動を継続的に実施しているか
▼ ISO14001の例
- 環境方針が策定されているか
- 環境目標が設定されているか
- 環境負荷の大きい活動を把握しているか
- 法令遵守状況を確認しているか
- 廃棄物やエネルギー使用量を管理しているか
- 環境改善活動を行っているか
▼ ISO/IEC27001の例
- 情報資産を洗い出しているか
- リスク評価を実施しているか
- アクセス権限を適切に管理しているか
- 情報セキュリティ教育を実施しているか
- インシデント発生時の対応手順があるか
- 情報漏えい防止策を運用しているか
審査員からはどのような質問をされる?
審査では、管理責任者だけでなく現場担当者にもヒアリングが行われます。
▼ ISO9001の例
- あなたの業務内容を教えてください。
- 業務で注意している品質上のポイントは何ですか。
- 不具合が発生した場合はどのように対応しますか。
- この手順書はいつ利用していますか。
- 顧客からの要望やクレームはどのように共有されていますか。
▼ ISO14001の例
- あなたの業務で環境に影響を与える活動にはどのようなものがありますか。
- 環境方針の内容を知っていますか。
- 自社の環境目標にはどのようなものがありますか。
- ごみの分別ルールはどのようになっていますか。
- 環境事故や緊急事態が発生した場合の対応手順を知っていますか。
- 電気や紙などの使用量削減に向けてどのような取り組みをしていますか。
▼ ISO/IEC27001の例
- パスワード管理のルールを教えてください。
- 情報漏えいが発生した場合の連絡先を知っていますか。
- 個人情報を取り扱う際の注意点は何ですか。
- 業務で利用している情報資産には何がありますか。
- USBメモリやクラウドサービスの利用ルールを知っていますか。
ISO認証取得を成功させるポイント
経営層が積極的に関与する
ISO認証取得を担当者任せにしてしまうと、マネジメントシステムが組織全体に浸透せず、形だけの運用になってしまうことがあります。
ISOでは経営層のリーダーシップが重視されており、方針や目標の策定、資源の確保、改善活動への関与が求められます。
認証取得後も継続的に運用できる仕組みとするためには、経営層が主体的に関与することが重要です。
文書作成を目的にしない
ISO認証取得に向けて文書や記録を整備する必要がありますが、文書を作ること自体が目的ではありません。
実際の業務と合わない手順書や複雑すぎる運用ルールを作ってしまうと、認証取得後の運用負荷が大きくなります。
日常業務に沿った実用的な仕組みを構築し、その内容を文書化するという考え方が大切です。
無理なく運用できる仕組みを構築する
認証取得時だけ運用できる仕組みでは、定期審査や更新審査のたびに大きな負担が発生します。
組織の規模や業務内容に合ったシンプルで運用しやすいマネジメントシステムを構築することで、継続的な改善活動にも取り組みやすくなります。
担当者個人に依存しない仕組みづくりを意識することも重要です。
現場を巻き込みながら進める
ISOは特定の担当者だけで運用するものではなく、実際に業務を行う現場の協力が欠かせません。
現場の意見を取り入れながらルールや手順を整備することで、実態に即したマネジメントシステムを構築できます。
また、従業員が取得目的や運用ルールを理解することで、審査対応もスムーズになります。
認証取得後の活用まで見据える
ISO認証は取得することがゴールではなく、取得後にどのように活用するかが重要です。
例えば、品質向上や情報セキュリティ強化、業務効率化など、自社の経営課題の解決につなげることで認証取得の効果をより大きくできます。
認証取得前から活用目的を明確にしておくことで、より価値のあるマネジメントシステムを構築できるでしょう。
ISO認証取得に関するよくあるご質問
Q.
従業員数が少なくてもISO認証は取得できますか?
A.
はい、取得可能です。
ISOには従業員数の下限はありません。
実際に、従業員1名の企業やスタートアップ企業でもISO9001やISO/IEC27001などを取得している事例があります。
重要なのは企業規模ではなく、規格が求めるマネジメントシステムを構築・運用できていることです。
Q.
一部の部門や工場のみでもISO認証を取得できますか?
A.
はい、取得可能です。
ISO認証の登録範囲は企業自身で決定することができるため、一部に絞っての登録もできます。
その場合は、お申し込みの認証機関から登録範囲の妥当性を確認されます。
Q.
製品・サービスを限定してISO認証を取得できますか?
A.
はい、取得可能です。
その場合は、登録範囲となる製品・サービスがわかるように登録証に記載されます。
ただし、マネジメントシステム規格は企業の運営の仕組みを定めた規格のため、製品規格のように製品自体や製品の梱包などに認証を使用することはできません。
Q.
リモートワーク中心の企業でもISO認証を取得できますか?
A.
はい、取得可能です。
特にIT企業やクラウドサービス事業者では、従業員がフルリモートで勤務しているケースも珍しくありません。
ただし、情報セキュリティ管理や文書管理、コミュニケーション方法などについてルールを定め、適切に運用していることが求められます。
Q.
ISO認証取得までどのくらいの期間がかかりますか?
A.
取得する規格や組織の状況によって異なりますが、一般的には3~12か月程度を目安に進める企業が多く見られます。
すでに業務ルールや記録管理の仕組みが整っている場合は比較的短期間で取得できることがあります。
一方で、マネジメントシステムを新たに構築する場合は、より多くの準備期間が必要になります。
Q.
ISO認証取得までにどのくらいの費用がかかりますか?
A.
費用は取得する規格、従業員数、対象拠点数、認証範囲などによって異なります。
主な費用としては、認証機関へ支払う審査費用や認証登録料などがあります。
認証取得後も維持審査や更新審査の費用が発生するため、取得時だけでなく継続運用まで含めて検討することが大切です。
Q.
内部監査は必ず実施しなければなりませんか?
A.
はい、内部監査はISO認証取得において重要な要求事項の一つです。
内部監査では、自社で定めたルールやISO規格の要求事項どおりに運用できているかを確認します。
また、改善点を発見し、継続的改善につなげる役割もあります。
Q.
審査では不適合が出たら認証取得できませんか?
A.
必ずしもそうとは限りません。
審査で不適合が指摘された場合は、その内容に対する是正処置を実施し、認証機関へ報告します。
指摘事項が適切に改善されれば、認証取得につながるケースが一般的です。
ISO認証審査費用の目安を知りたい方へ
当社では、ISO9001、ISO/IEC27001(ISMS)をはじめとした各種ISO認証審査を実施しています。
審査費用や審査日数は、取得する規格や従業員数、認証範囲などによって異なります。
認証取得をご検討中の場合は、お気軽にお見積りをご依頼ください。
ISO認証取得の流れを理解し、自社に合った取り組みを進めよう
ISO認証取得は、単に登録証を取得するための活動ではありません。
企業の業務を整理し、品質や信頼性を向上させるための仕組みづくりです。
取得までの流れを整理すると、
- 取得目的を明確にする
- 認証機関を選定する
- 現状分析を行う
- マネジメントシステムを構築する
- 運用実績を作る
- 内部監査を行う
- マネジメントレビューを実施する
- 初回審査を受ける
- 認証取得
というステップになります。
初めてISO認証取得を検討される企業は、まず「なぜ取得するのか」という目的を明確にし、自社に合った認証機関へ相談することから始めましょう。