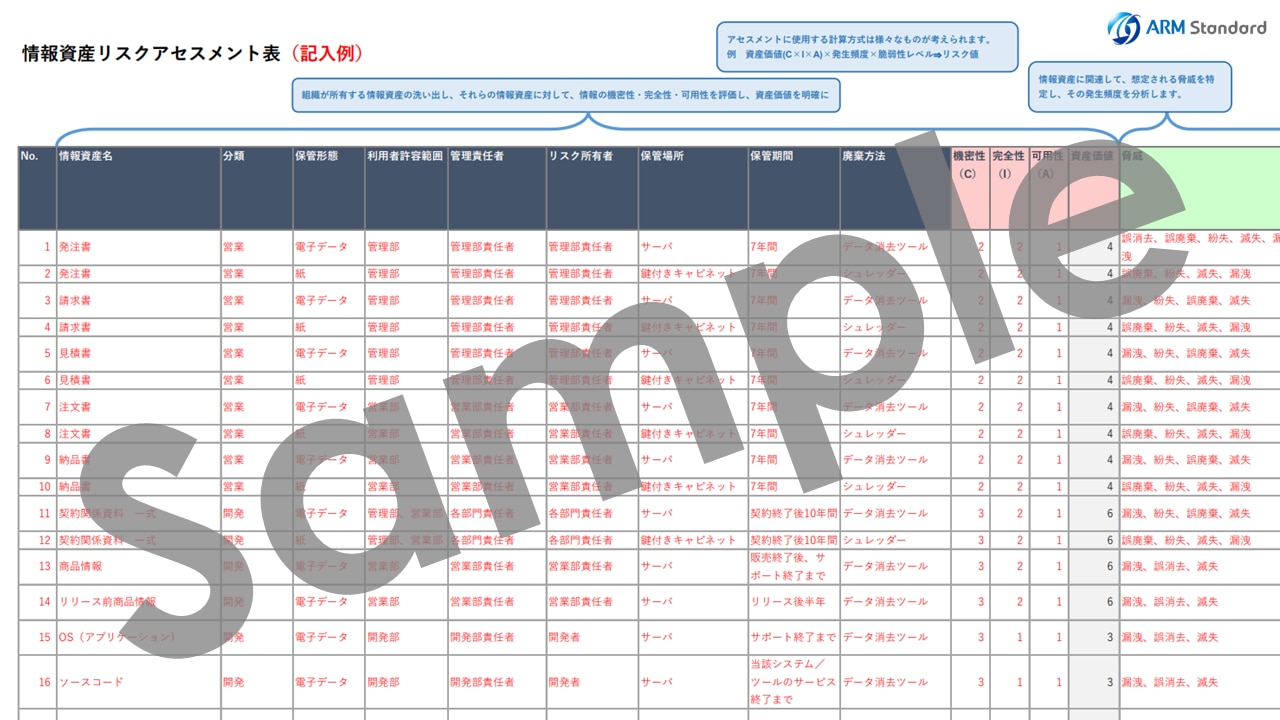
情報資産リスクアセスメント表
テンプレート(記入例付き)
この資料のポイント
- そのまま使える実務向けフォーマット
- 各項目に具体的な記入例を記載
- ISO/IEC27001に対応した構成
- 情報および情報資産の脅威等を洗い出すことで、見落とし・属人化を防止
このような方におすすめ
- ISO/IEC27001(ISMS)の運用担当になった方
- 情報および情報資産のリスクアセスメントをどのように整理すればいいか悩んでいる
- 外部審査・内部監査でリスクアセスメントの不備を指摘された方
- 社内文書の標準化を進めたい
下記フォームに必要事項を入力し、「送信」ボタンをクリックしてください。
送信後、入力いただいたメールアドレス宛てにダウンロードページのURLをお送りします。